Welke gegevens mag u in welke AI-tool invoeren?
- AI-geletterdheid
- AI privacy
- Persoonsgegevens in AI-tools
- Copilot en AVG
- Datalek AI-chatbot
In augustus 2024 meldde de Autoriteit Persoonsgegevens dat er datalekken binnenkwamen die op dezelfde manier waren ontstaan: een medewerker plakte persoonsgegevens in een AI-chatbot. Bij een huisartsenpraktijk voerde een medewerker medische gegevens van patiënten in, tegen de afspraken in. Bij een telecombedrijf belandde een bestand met klantadressen in een chatbot. Geen van beiden wilde iets kwaads. Ze wilden sneller werken, en de tool stond open in hun browser. Die situatie speelt op veel meer plekken: bij het advocatenkantoor dat een processtuk laat samenvatten, bij de gemeente die een bezwaarschrift laat ordenen en bij de zorginstelling die een verslag laat herschrijven. De vraag is dus niet of u AI mag gebruiken, maar welke gegevens u in welke tool zet. Het antwoord hangt af van drie dingen: de tool, het account waarmee u bent ingelogd en de afspraken die uw organisatie met de leverancier heeft gemaakt.
Wat de AP precies zegt
De AP maakt in haar waarschuwing een onderscheid dat in de praktijk vaak verloren gaat. Gebruikt een medewerker op eigen initiatief een chatbot en voert hij daarbij persoonsgegevens in, dan is dat een datalek. De organisatie moet dat in veel gevallen melden bij de AP en bij de mensen om wie het gaat. Heeft de organisatie het gebruik van de chatbot zelf in haar beleid opgenomen, dan is het geen datalek, maar volgens de AP vaak nog steeds niet toegestaan. Een beleid opschrijven is dus niet genoeg: het beleid moet ook kloppen met de AVG.
De reden geeft de AP er direct bij. De meeste aanbieders van chatbots slaan alles op wat u invoert. Uw gegevens staan daarna op hun servers, vaak zonder dat de invoerder dat beseft, en de persoon over wie het gaat weet er al helemaal niets van. De AP vraagt organisaties daarom twee dingen: spreek met medewerkers af welke gegevens zij wel en niet mogen invoeren, en regel met de aanbieder dat die de ingevoerde gegevens niet bewaart.
Niet de naam van de tool, maar het account telt
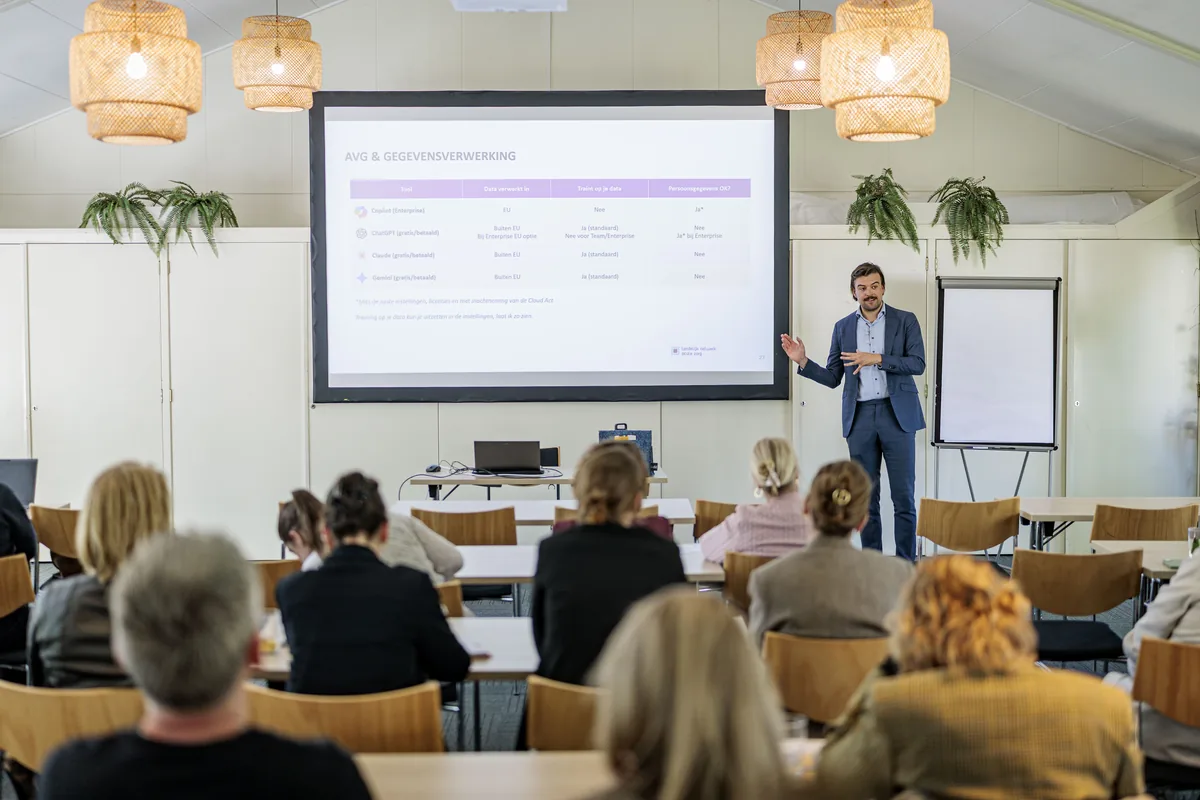
Copilot, ChatGPT, Claude en Gemini bestaan allemaal in een gratis versie, een betaalde persoonlijke versie en een zakelijke versie die een organisatie afneemt. Op het scherm ziet het er hetzelfde uit, maar wat er met uw gegevens gebeurt, verschilt sterk. Bij een gratis of persoonlijk account heeft uw organisatie geen overeenkomst met de leverancier. Er is geen verwerkersovereenkomst, u weet niet waar de gegevens staan, en bij een deel van de diensten kan wat u invoert worden gebruikt om het model verder te trainen. Persoonsgegevens en vertrouwelijke stukken horen daar niet in.
Bij een zakelijke omgeving ligt dat anders. Neem Microsoft Copilot binnen Microsoft 365. Microsoft beschrijft in de documentatie over enterprise data protection dat het dan optreedt als verwerker, onder dezelfde voorwaarden die gelden voor uw mail in Exchange en uw bestanden in SharePoint. Prompts en antwoorden worden niet gebruikt om de onderliggende modellen te trainen, en Copilot volgt de rechten en gevoeligheidslabels die uw organisatie heeft ingesteld. In dezelfde documentatie staan twee kanttekeningen. Zoekopdrachten die Copilot via Bing op het web uitvoert, vallen buiten die afspraken. En voor de modellen van Anthropic die in Copilot te kiezen zijn, geldt de EU Data Boundary op dit moment niet. Een zakelijke licentie is dus een goede basis, maar geen vrijbrief: iemand in uw organisatie moet uitzoeken en vastleggen wat er wel en niet mag.
Wat uw beroepsgroep al heeft vastgelegd
U hoeft dit niet allemaal zelf te bedenken, want voor veel beroepen ligt er al een kader. De Nederlandse Orde van Advocaten schrijft in de Aanbevelingen AI in de advocatuur dat advocaten geen vertrouwelijke of cliëntgegevens invoeren in publieke AI-modellen en geen vertrouwelijke gegevens gebruiken in gratis tools. Hoe lager de prijs, hoe groter de kans dat de leverancier iets met uw gegevens doet, aldus de Orde. Lees daarom de voorwaarden zelf en ga niet af op de marketing van de leverancier.
Voor de overheid legde het kabinet samen met gemeenten, provincies en waterschappen in april 2025 een overheidsbreed standpunt over generatieve AI vast. Ambtenaren krijgen daarin meer ruimte om generatieve AI te gebruiken, bijvoorbeeld om vragen van inwoners sneller te beantwoorden, op voorwaarde dat er een risicoanalyse ligt en dat medewerkers AI-geletterd zijn. In de zorg is het medisch beroepsgeheim het vertrekpunt, en de melding van de huisartsenpraktijk laat zien hoe snel het zonder heldere afspraak misgaat. Daarnaast vraagt de AI-verordening sinds 2 februari 2025 van organisaties dat zij zorgen voor voldoende AI-geletterdheid bij iedereen die namens hen met AI werkt (artikel 4). Weten welke gegevens in welke tool mogen, hoort daar vanzelfsprekend bij.
Wat hetzelfde blijft, en wat verandert
Veel van wat u al weet, blijft gelden. Het beroepsgeheim, de AVG en de geheimhoudingsafspraken met cliënten veranderen niet doordat er een AI-tool tussen zit. De vraag of deze informatie naar deze partij mag, stelt u ook bij een externe vertaler, een typebureau of een clouddienst. In dat opzicht is een AI-tool een nieuwe ontvanger van uw gegevens, en maakt u dezelfde afweging als bij elke andere ontvanger.
Wat wel verandert, is het gemak en de omvang. Een heel dossier uploaden kost twee klikken. Een gekopieerde mailwisseling bevat al snel namen, telefoonnummers en details waar u niet bij stilstond. En steeds meer assistenten zijn gekoppeld aan uw mailbox, uw gedeelde mappen of uw zaaksysteem. Zo’n assistent kan alles gebruiken waar u rechten op hebt, ook de map die ooit per ongeluk voor de hele afdeling is opengezet. Denk daarom vooraf na, niet alleen over wat u zelf invoert, maar ook over wat de tool zelf kan ophalen.
Een stoplicht per soort gegeven
Een vorm die in de praktijk goed werkt, is een stoplicht per soort gegeven. Het past op één A4 en iedere collega kan het in een minuut uitleggen.
- Groen: openbare of algemene informatie, zoals een wetsartikel, een tekst van uw eigen website of een vraag zonder namen. Dat kan in elke tool, ook in een gratis versie.
- Oranje: interne informatie zonder persoonsgegevens, zoals een conceptbeleid, een werkinstructie of een volledig geanonimiseerde casus. Dat kan alleen in de zakelijke omgeving die uw organisatie heeft goedgekeurd.
- Rood: persoonsgegevens, medische gegevens, cliënt- en klantdossiers en alles waar een beroepsgeheim op rust. Dat kan alleen in een omgeving waarvoor dat uitdrukkelijk is geregeld, met een verwerkersovereenkomst en beleid dat het toestaat. Anders niet.
Zet onder het stoplicht welke tools uw organisatie heeft goedgekeurd, met welk account, en bij wie medewerkers terechtkunnen als zij twijfelen. Spreek ook af wat iemand doet als het toch misgaat: wie meldt het, bij wie en hoe snel. Een datalek met risico voor de betrokkenen meldt u volgens de AVG binnen 72 uur bij de AP. Let bij anonimiseren op wat herleidbaar blijft. Een naam weghalen is niet genoeg als de tekst nog een leeftijd, een woonplaats, een zeldzaam beroep of een bijzondere aandoening bevat. Vervang zulke details door algemene termen, zoals een patiënt van middelbare leeftijd of een gemeente in Gelderland, voordat een stuk oranje mag heten.
Zo begint u deze week
Kijk eerst met welk account u in de AI-tool van uw keuze bent ingelogd: privé of werk, gratis of betaald. Vraag daarna uw IT-afdeling of uw functionaris gegevensbescherming welke tools zijn goedgekeurd en welke afspraken er met de leverancier zijn. Neem vervolgens een stuk dat u vaak gebruikt, haal de namen en herleidbare details weg en voer de taak daarmee uit. U merkt dan snel dat u voor de meeste taken, zoals structureren, herschrijven of een eerste opzet maken, de persoonsgegevens helemaal niet nodig hebt.
Wilt u dit met uw team oefenen op uw eigen werk, met de tools en het beleid van uw organisatie? Dat doen we in de hands-on basistraining AI-geletterdheid en in onze trainingen voor de advocatuur en de overheid.
Veelgestelde vragen
Is het een datalek als ik persoonsgegevens in ChatGPT invoer?
Volgens de AP wel, als u dat op eigen initiatief doet en in strijd met de afspraken van uw werkgever. Uw organisatie moet het lek dan in veel gevallen melden bij de AP en bij de mensen om wie het gaat.
Mag ik patiëntgegevens in Microsoft Copilot invoeren?
Alleen als uw organisatie Copilot zakelijk heeft ingericht, de verwerkersovereenkomst en de rechten op orde heeft en in haar beleid uitdrukkelijk toestaat dat medische gegevens erin worden verwerkt. Ontbreekt een van die drie, dan niet.
Is anonimiseren genoeg?
Alleen als de tekst echt niet meer naar een persoon te herleiden is. Een naam weghalen is vaak niet genoeg: ook een leeftijd, een woonplaats, een beroep of een zeldzame aandoening kan iemand herkenbaar maken.